Certyfikaty ISO od TÜV SÜD
Certyfikaty ISO oznaczają, że postępujemy według ustalonych procesów, a nie nastroju. WEDOS Group SA posiada pięć certyfikatów ISO wydanych przez TÜV SÜD Czech, obejmujących jakość, środowisko, bezpieczeństwo informacji i usługi chmurowe.
Nasze certyfikaty w skrócie
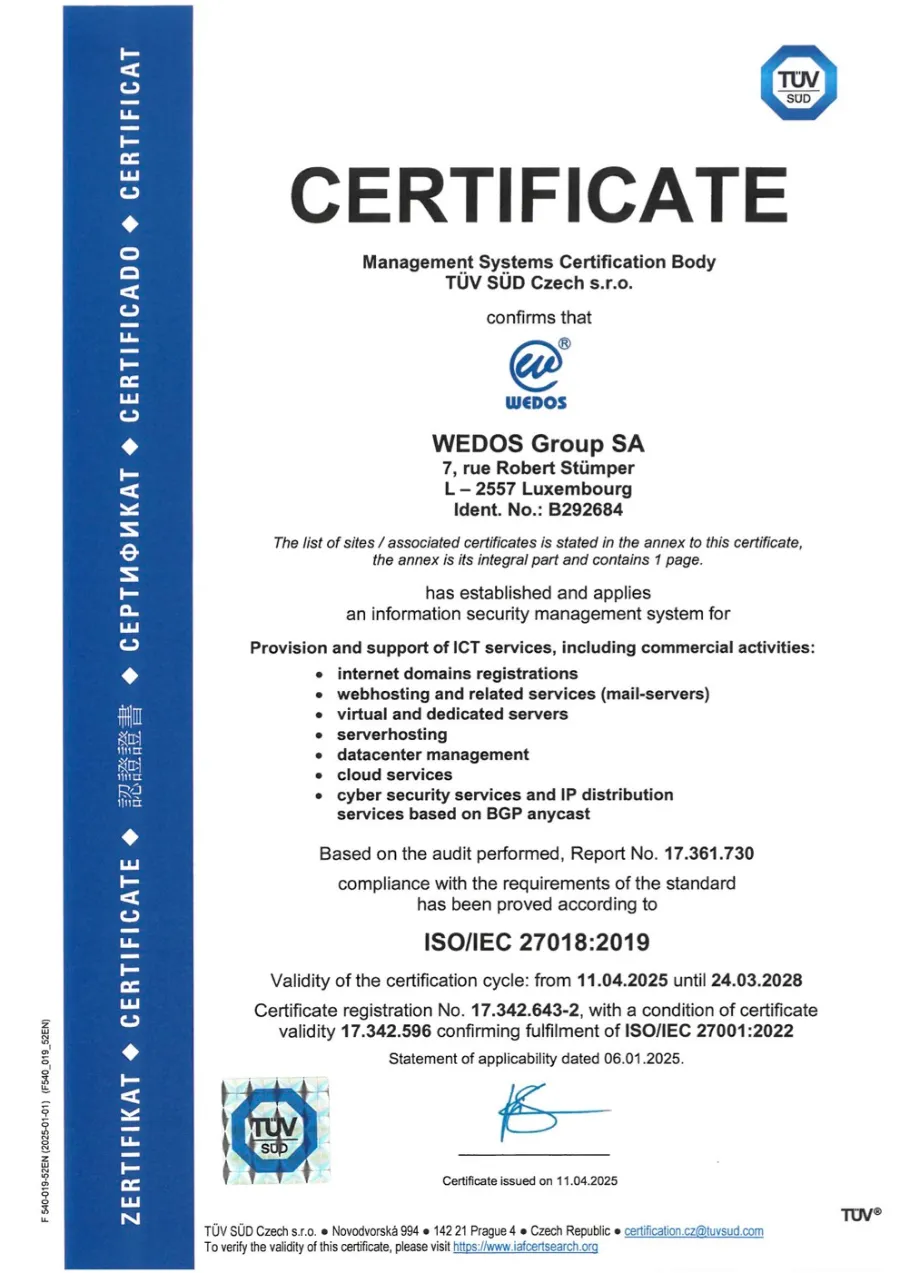
Wszystkie certyfikaty wydała spółce WEDOS Group SA jednostka certyfikująca TÜV SÜD Czech s.r.o. nr 3053. Obejmują świadczenie i wsparcie usług ICT.
| Norma | System zarządzania | Nr rejestracyjny | Ważny do |
|---|---|---|---|
| ISO 9001:2015 | Zarządzanie jakością | 19.001.485 | 13 marca 2029 |
| ISO 14001:2015 | Zarządzanie środowiskowe | 19.001.477 | 13 marca 2029 |
| ISO/IEC 27001:2022 | Bezpieczeństwo informacji | 17.342.596 | 24 marca 2028 |
| ISO/IEC 27017:2015 | Bezpieczeństwo informacji w usługach chmurowych | 17.342.643-1 | 24 marca 2028 |
| ISO/IEC 27018:2019 | Ochrona danych osobowych w chmurach publicznych | 17.342.643-2 | 24 marca 2028 |
Każdy certyfikat można sprawdzić w bazie IAF CertSearch na stronie iafcertsearch.org.
ISO 9001:2015: Zarządzanie jakością
Gwarantuje stabilną i niezmienną jakość świadczonych przez nas usług.
- Cała firma i wszystkie jej procesy opierają się na przestrzeganiu norm prawnych.
- Każdy wewnętrzny proces i każda czynność mają własne wytyczne oparte na z góry ustalonych zasadach.
- Stosujemy działania zapobiegawcze, które chronią przed błędami i przerwami w świadczonych usługach.
ISO 14001:2015: Zarządzanie środowiskowe
Potwierdza nasze pozytywne podejście do środowiska.
- Poważnie traktujemy ochronę środowiska i zapobieganie jego szkodom.
- Wszystkie nasze działania mają ograniczać wpływ naszej działalności na środowisko.
- Zapobiegamy wszelkim szkodom w środowisku.
ISO/IEC 27001:2022: Bezpieczeństwo informacji
Potwierdza, że potrafimy systematycznie wykrywać i ograniczać ryzyka dla bezpieczeństwa informacji.
- Mamy plany zarządzania ciągłością działania na wypadek sytuacji kryzysowych spowodowanych przez ludzi lub naturę.
- Lepiej chronimy informacje poufne i ograniczamy ryzyko ataków hakerskich.
- Szybciej radzimy sobie ze skutkami ataku i stale poprawiamy sposób wychodzenia z sytuacji kryzysowych.
- Stosujemy uporządkowaną, uznawaną na całym świecie metodykę bezpieczeństwa informacji.
- Spełniamy wymogi prawne i umowne.
ISO/IEC 27017:2015: Bezpieczeństwo chmury
Zbiór procedur utrzymujących bezpieczeństwo informacji w usługach chmurowych. Rozszerza normę ISO/IEC 27001.
- Określa role i obowiązki w środowisku chmurowym.
- Ustala jasne i bezpieczne zasady usuwania wszystkich danych z chmury.
- Ustala zasady rozdzielenia usług klientów w środowisku wirtualnym.
- Określa bezpieczeństwo oprogramowania (chmura) i sprzętu (fizyczne).
- Określa, jak monitorowane są usługi chmurowe.
ISO/IEC 27018:2019: Dane osobowe w chmurze
Zbiór procedur chroniących dane umożliwiające identyfikację osób w chmurach publicznych. Rozszerza normę ISO/IEC 27001.
- Zapewnia większe bezpieczeństwo danych osobowych i informacji.
- Gwarantuje przejrzystość wykorzystania danych osobowych.
- Ustala zasady przekazywania danych podwykonawcom.
- Spełnia wszystkie normy prawne.
Certyfikowani od 2011 roku
-
2011: ISO 9001 i ISO 14001
Zarządzanie jakością i zarządzanie środowiskowe. Wybraliśmy je, bo zależy nam na środowisku, dlatego kupujemy też do naszych serwerów energooszczędne procesory.
-
2013: ISO/IEC 27001
Zarządzanie bezpieczeństwem informacji: systematyczne podejście do informacji poufnych, obejmujące ludzi, procesy, systemy IT i strategię firmy.
-
2021: ISO/IEC 27017 i 27018
Dwa rozszerzenia normy ISO/IEC 27001 dotyczące chmury, jako jedni z pierwszych w Czechach: bezpieczeństwo informacji w usługach chmurowych i ochrona danych osobowych w chmurach publicznych.

Potrzebujesz dokumentów do przetargu lub audytu?
Na stronie Bezpieczeństwo i zgodność znajdziesz w jednym miejscu SLA, umowę powierzenia przetwarzania danych i inne dokumenty.