Certificados ISO por TÜV SÜD
Las certificaciones ISO significan que seguimos procesos definidos, no estados de ánimo. WEDOS Group SA tiene cinco certificados ISO emitidos por TÜV SÜD Czech que cubren la calidad, el medio ambiente, la seguridad de la información y los servicios en la nube.
Nuestros certificados de un vistazo
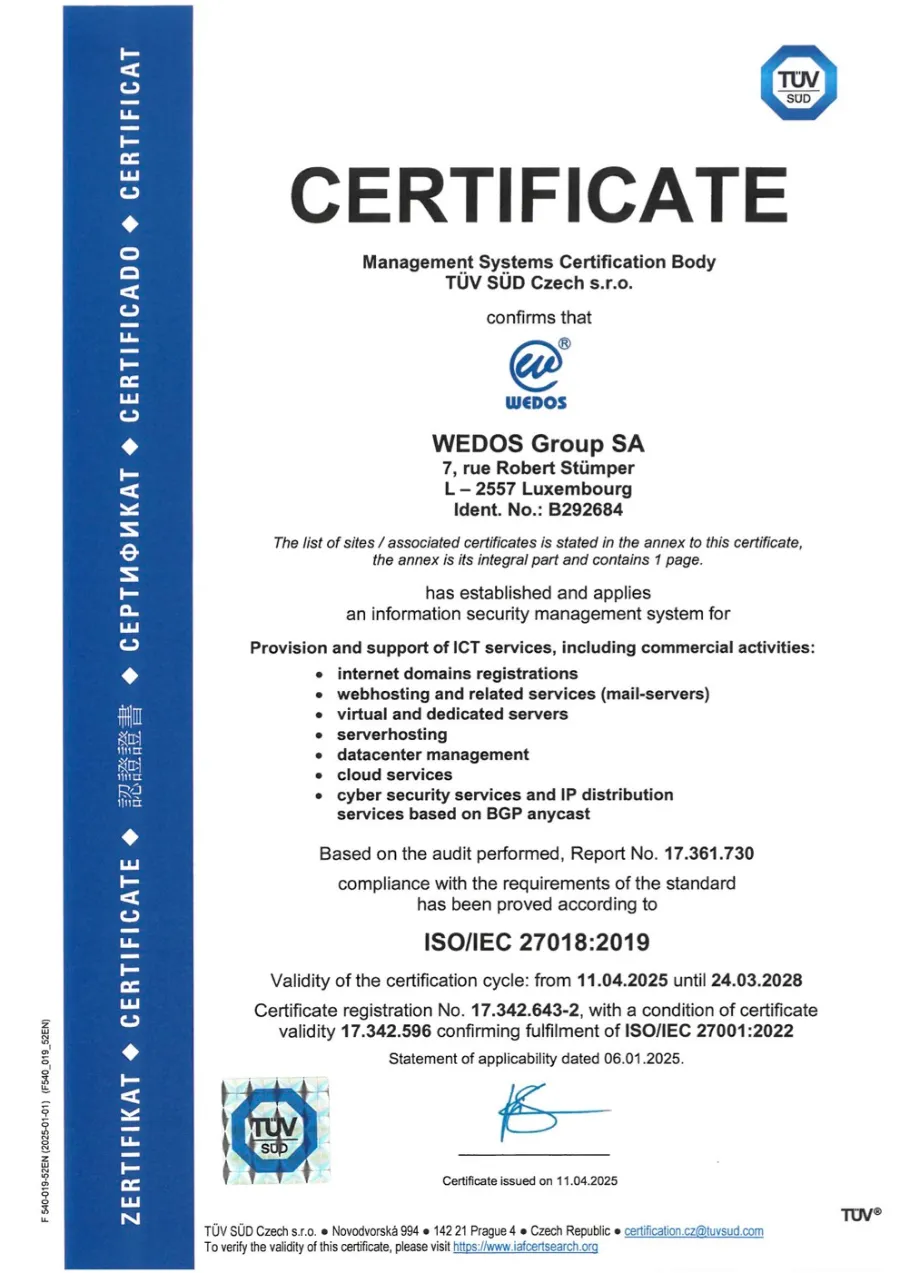
Todos los certificados los emitió TÜV SÜD Czech s.r.o., organismo de certificación n.º 3053, a WEDOS Group SA y cubren la prestación y el soporte de servicios TIC.
| Norma | Sistema de gestión | N.º de registro | Válido hasta |
|---|---|---|---|
| ISO 9001:2015 | Gestión de la calidad | 19.001.485 | 13 de marzo de 2029 |
| ISO 14001:2015 | Gestión ambiental | 19.001.477 | 13 de marzo de 2029 |
| ISO/IEC 27001:2022 | Seguridad de la información | 17.342.596 | 24 de marzo de 2028 |
| ISO/IEC 27017:2015 | Seguridad de la información en servicios en la nube | 17.342.643-1 | 24 de marzo de 2028 |
| ISO/IEC 27018:2019 | Protección de datos personales en nubes públicas | 17.342.643-2 | 24 de marzo de 2028 |
Puede verificar cualquier certificado en la base de datos IAF CertSearch en iafcertsearch.org.
ISO 9001:2015: Gestión de la calidad
Garantiza una calidad estable y constante de los servicios que prestamos.
- Toda la empresa y todos sus procesos se basan en el cumplimiento de las normas legales.
- Todos los procesos y actividades internos tienen su propia guía basada en reglas predefinidas.
- Contamos con medidas preventivas para evitar defectos e interrupciones en los servicios que prestamos.
ISO 14001:2015: Gestión ambiental
Demuestra nuestra actitud positiva hacia el medio ambiente.
- Nos tomamos en serio la protección del medio ambiente y la prevención de daños ambientales.
- Todas nuestras acciones buscan reducir el impacto ambiental de nuestra actividad.
- Prevenimos cualquier daño al medio ambiente.
ISO/IEC 27001:2022: Seguridad de la información
Demuestra que sabemos identificar y reducir de forma sistemática los riesgos para la seguridad de la información.
- Tenemos planes de gestión de la continuidad ante emergencias humanas o naturales.
- Protegemos mejor la información confidencial y reducimos el riesgo de ataques informáticos.
- Afrontamos antes las consecuencias de un ataque y seguimos mejorando cómo nos recuperamos de las emergencias.
- Usamos una metodología de seguridad de la información estructurada y reconocida en todo el mundo.
- Cumplimos los requisitos legales y contractuales.
ISO/IEC 27017:2015: Seguridad en la nube
Un conjunto de procedimientos que mantienen la seguridad de la información en los servicios en la nube. Amplía la ISO/IEC 27001.
- Define las funciones y responsabilidades en el entorno de la nube.
- Establece reglas claras y seguras para eliminar todos los datos de la nube.
- Establece reglas para separar los servicios de los clientes en el entorno virtual.
- Define la seguridad del software (nube) y del hardware (física).
- Define cómo se supervisan los servicios en la nube.
ISO/IEC 27018:2019: Datos personales en la nube
Un conjunto de procedimientos que protegen la información de identificación personal en nubes públicas. Amplía la ISO/IEC 27001.
- Aporta más seguridad a los datos personales y la información.
- Garantiza la transparencia en el uso de los datos personales.
- Establece reglas para ceder datos a subcontratistas.
- Cumple todas las normas legales.
Certificados desde 2011
-
2011: ISO 9001 e ISO 14001
Gestión de la calidad y gestión ambiental. Las elegimos porque nos importa el medio ambiente, y por eso también compramos procesadores de bajo consumo para nuestros servidores.
-
2013: ISO/IEC 27001
Gestión de la seguridad de la información: un enfoque sistemático de la información confidencial que abarca personas, procesos, sistemas informáticos y la estrategia de la empresa.
-
2021: ISO/IEC 27017 y 27018
Dos ampliaciones de la ISO/IEC 27001 centradas en la nube, de las primeras en la República Checa: seguridad de la información en servicios en la nube y protección de datos personales en nubes públicas.

¿Necesita documentos para una licitación o una auditoría?
Nuestra página Seguridad y cumplimiento reúne el SLA, el acuerdo de tratamiento de datos y otros documentos en un solo lugar.