Certificați ISO de TÜV SÜD
Certificările ISO înseamnă că urmăm procese definite, nu stări de spirit. WEDOS Group SA deține cinci certificate ISO emise de TÜV SÜD Czech, care acoperă calitatea, mediul, securitatea informațiilor și serviciile cloud.
Certificatele noastre pe scurt
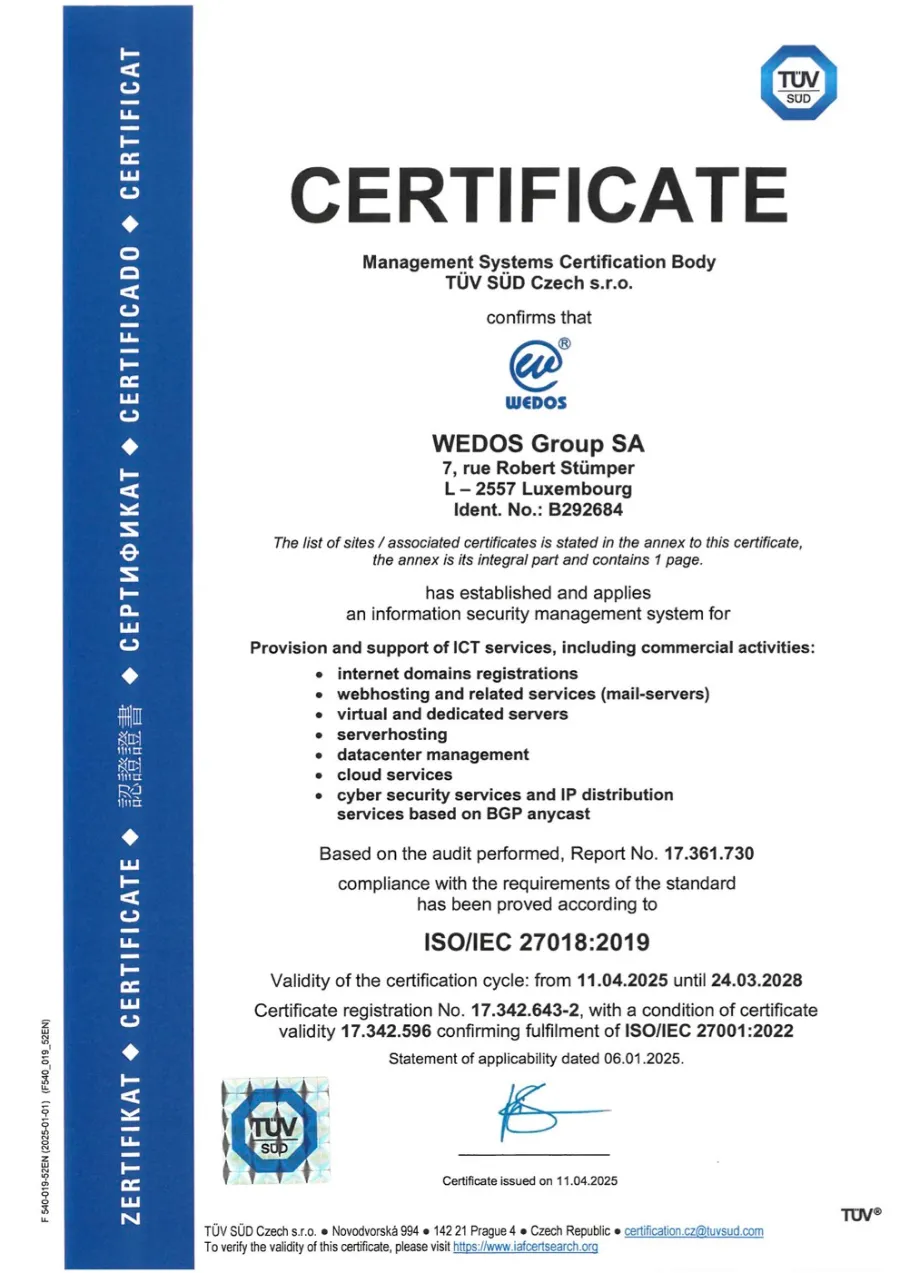
Toate certificatele au fost emise pentru WEDOS Group SA de TÜV SÜD Czech s.r.o., organismul de certificare nr. 3053, și acoperă furnizarea și suportul serviciilor TIC.
| Standard | Sistem de management | Nr. de înregistrare | Valabil până la |
|---|---|---|---|
| ISO 9001:2015 | Managementul calității | 19.001.485 | 13 martie 2029 |
| ISO 14001:2015 | Management de mediu | 19.001.477 | 13 martie 2029 |
| ISO/IEC 27001:2022 | Securitatea informațiilor | 17.342.596 | 24 martie 2028 |
| ISO/IEC 27017:2015 | Securitatea informațiilor pentru serviciile cloud | 17.342.643-1 | 24 martie 2028 |
| ISO/IEC 27018:2019 | Protecția datelor personale în cloudurile publice | 17.342.643-2 | 24 martie 2028 |
Puteți verifica orice certificat în baza de date IAF CertSearch, pe iafcertsearch.org.
ISO 9001:2015: Managementul calității
Garantează o calitate stabilă și constantă a serviciilor pe care le oferim.
- Întreaga companie și toate procesele ei se bazează pe respectarea normelor legale.
- Fiecare proces și fiecare activitate internă are propriul ghid, bazat pe reguli stabilite dinainte.
- Avem măsuri preventive care evită defectele și întreruperile serviciilor oferite.
ISO 14001:2015: Management de mediu
Dovedește atitudinea noastră pozitivă față de mediu.
- Luăm în serios protecția mediului și prevenirea daunelor asupra lui.
- Toți pașii noștri urmăresc reducerea impactului activității noastre asupra mediului.
- Prevenim orice daună asupra mediului.
ISO/IEC 27001:2022: Securitatea informațiilor
Demonstrează că putem identifica și reduce în mod sistematic riscurile pentru securitatea informațiilor.
- Avem planuri de management al continuității pentru urgențe cauzate de oameni sau de natură.
- Protejăm mai bine informațiile confidențiale și reducem riscul atacurilor informatice.
- Facem față mai repede consecințelor unui atac și îmbunătățim continuu modul în care ne revenim după urgențe.
- Folosim o metodologie de securitate a informațiilor structurată și recunoscută la nivel mondial.
- Respectăm cerințele legale și contractuale.
ISO/IEC 27017:2015: Securitatea cloudului
Un set de proceduri care mențin securitatea informațiilor pentru serviciile cloud. Extinde ISO/IEC 27001.
- Definește rolurile și responsabilitățile în mediul cloud.
- Stabilește reguli clare și sigure pentru eliminarea tuturor datelor din cloud.
- Stabilește reguli pentru separarea serviciilor clienților în mediul virtual.
- Definește securitatea software (cloud) și hardware (fizică).
- Definește modul în care sunt monitorizate serviciile cloud.
ISO/IEC 27018:2019: Date personale în cloud
Un set de proceduri care protejează informațiile de identificare personală în cloudurile publice. Extinde ISO/IEC 27001.
- Oferă o securitate mai mare datelor personale și informațiilor.
- Garantează transparența utilizării datelor personale.
- Stabilește reguli pentru transmiterea datelor către subcontractanți.
- Respectă toate normele legale.
Certificați din 2011
-
2011: ISO 9001 și ISO 14001
Managementul calității și managementul de mediu. Le-am ales pentru că ne pasă de mediu, motiv pentru care cumpărăm și procesoare eficiente energetic pentru serverele noastre.
-
2013: ISO/IEC 27001
Managementul securității informațiilor: o abordare sistematică a informațiilor confidențiale, care acoperă oamenii, procesele, sistemele IT și strategia companiei.
-
2021: ISO/IEC 27017 și 27018
Două extensii ale ISO/IEC 27001 axate pe cloud, printre primele din Cehia: securitatea informațiilor pentru serviciile cloud și protecția datelor personale în cloudurile publice.

Aveți nevoie de documente pentru o licitație sau un audit?
Pagina Securitate și conformitate reunește într-un singur loc SLA-ul, acordul de prelucrare a datelor și alte documente.