ISO-tanúsítvány a TÜV SÜD-től
Az ISO-tanúsítványok azt jelentik, hogy meghatározott folyamatokat követünk, nem a pillanatnyi hangulatot. A WEDOS Group SA öt ISO-tanúsítvánnyal rendelkezik a TÜV SÜD Czechtől, amelyek a minőséget, a környezetet, az információbiztonságot és a felhőszolgáltatásokat fedik le.
Tanúsítványaink áttekintése
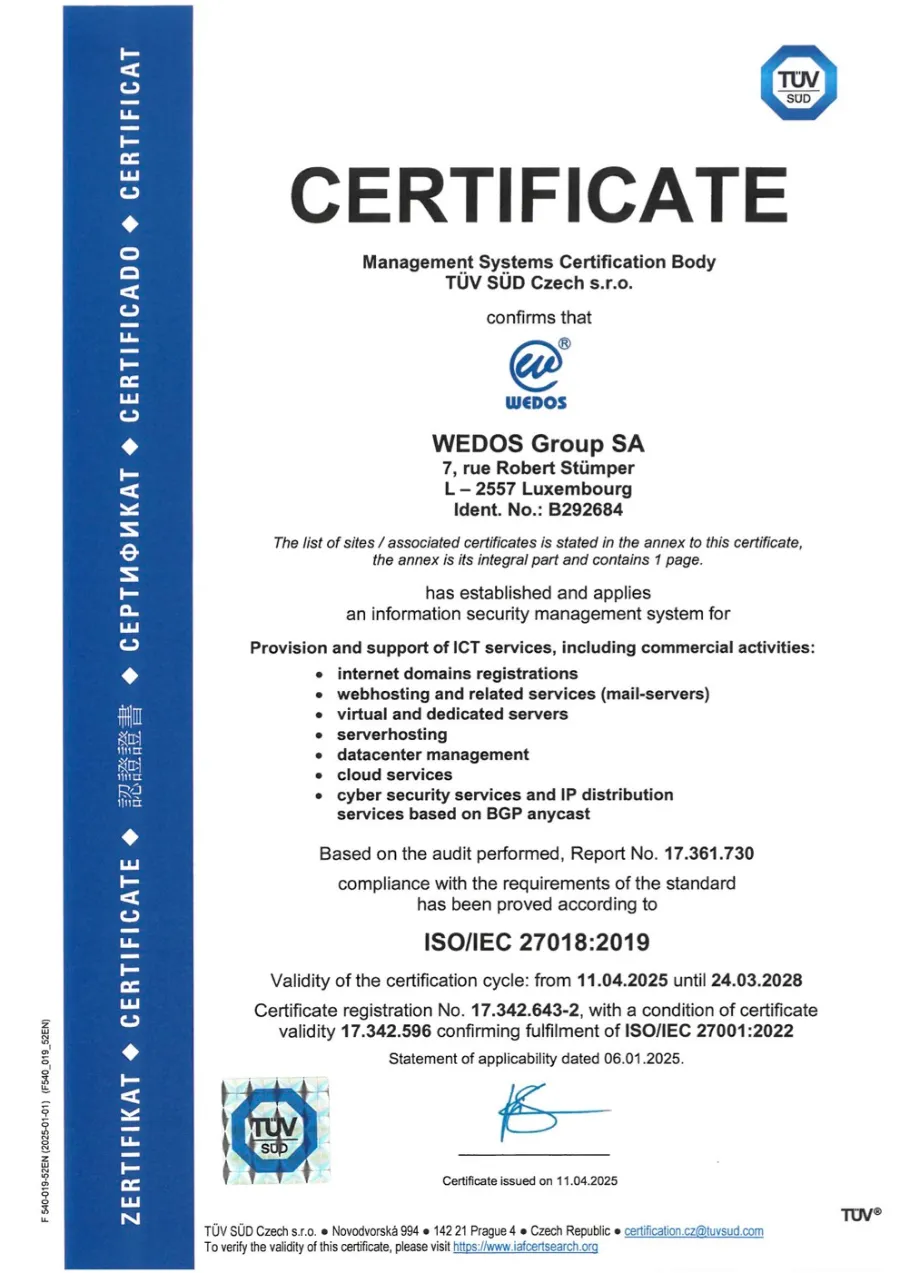
Minden tanúsítványt a TÜV SÜD Czech s.r.o. (3053. sz. tanúsító szervezet) állított ki a WEDOS Group SA részére, és az IKT-szolgáltatások nyújtására és támogatására vonatkozik.
| Szabvány | Irányítási rendszer | Nyilvántartási szám | Érvényes |
|---|---|---|---|
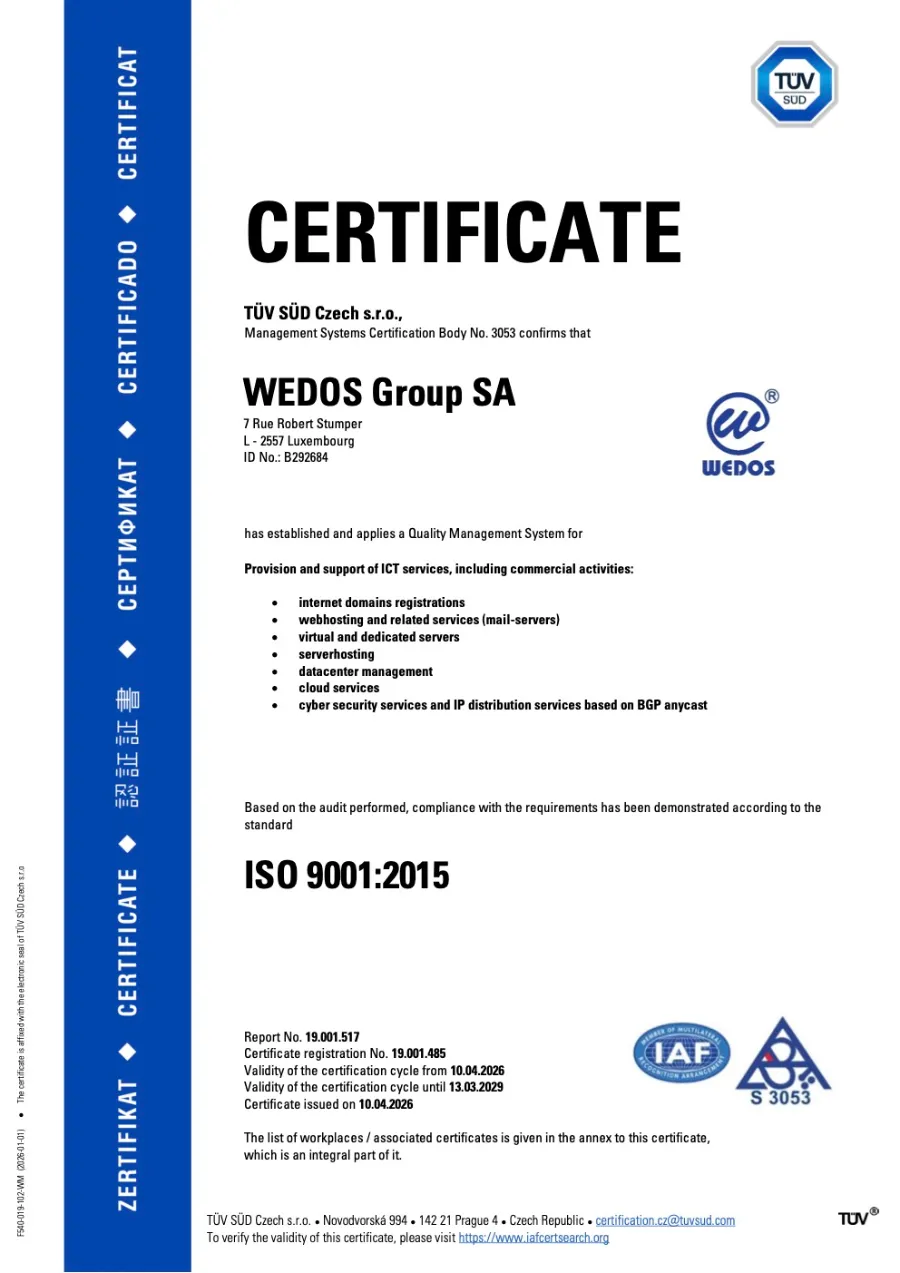
| ISO 9001:2015 | Minőségirányítás | 19.001.485 | 2029. március 13. |
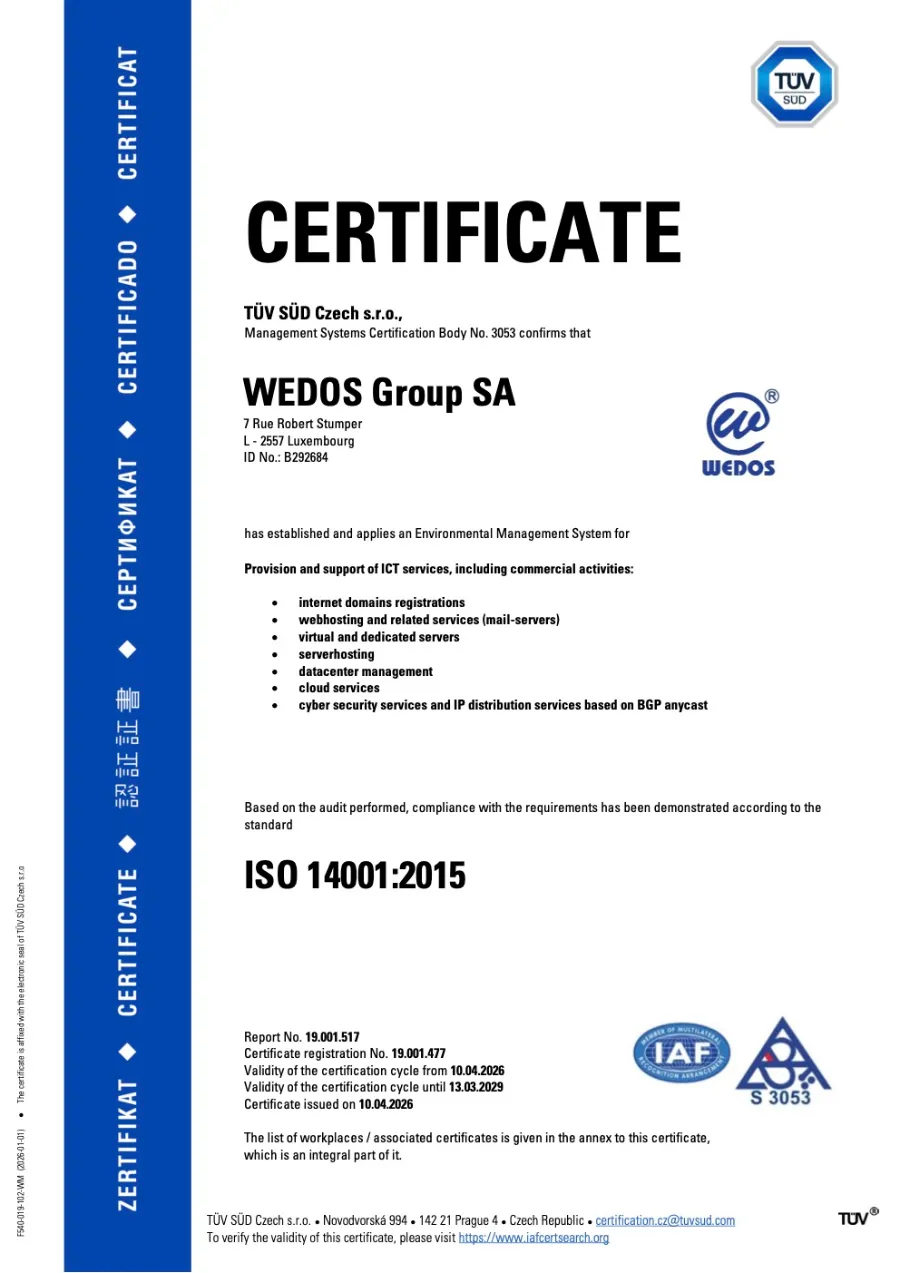
| ISO 14001:2015 | Környezetirányítás | 19.001.477 | 2029. március 13. |
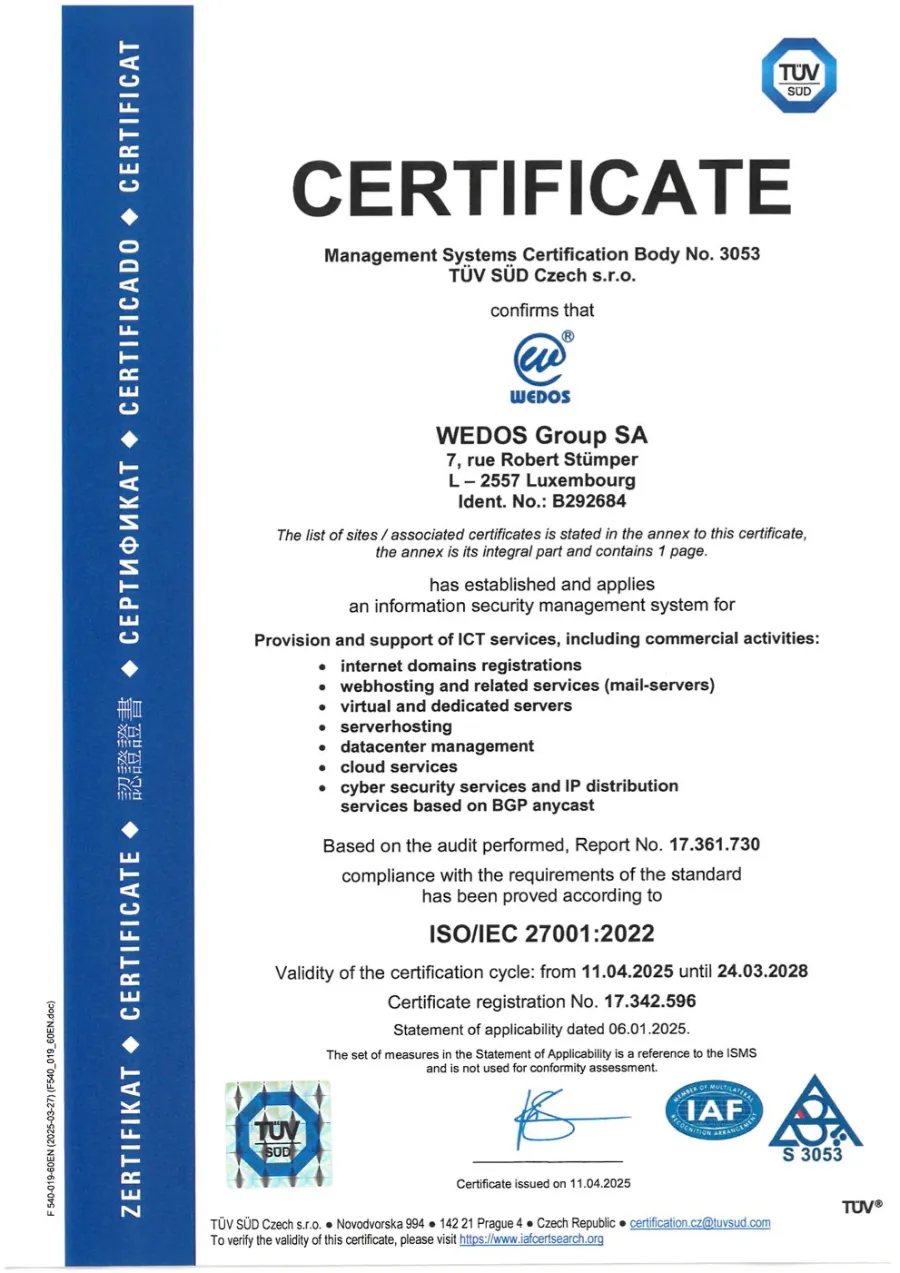
| ISO/IEC 27001:2022 | Információbiztonság | 17.342.596 | 2028. március 24. |
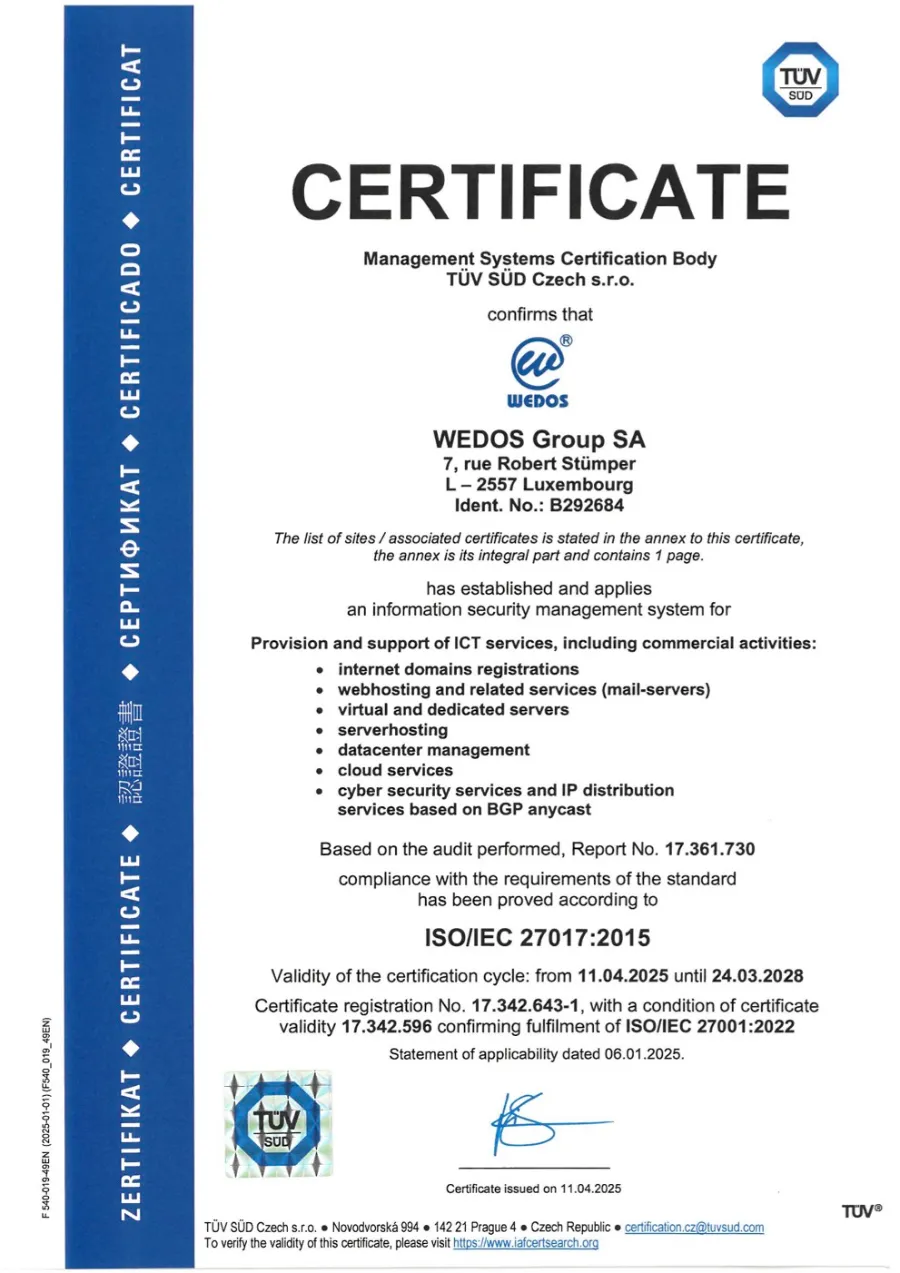
| ISO/IEC 27017:2015 | Információbiztonság felhőszolgáltatásokban | 17.342.643-1 | 2028. március 24. |
| ISO/IEC 27018:2019 | Személyes adatok védelme nyilvános felhőkben | 17.342.643-2 | 2028. március 24. |
Bármelyik tanúsítványt ellenőrizheti az IAF CertSearch adatbázisban: iafcertsearch.org.
ISO 9001:2015: Minőségirányítás
Stabil és állandó minőséget garantál a szolgáltatásainkban.
- A teljes cég és minden folyamata a jogszabályok betartására épül.
- Minden belső folyamatnak és tevékenységnek saját, előre meghatározott szabályokon alapuló irányelve van.
- Megelőző intézkedésekkel kerüljük el a szolgáltatások hibáit és kieséseit.
ISO 14001:2015: Környezetirányítás
Igazolja a környezet iránti pozitív hozzáállásunkat.
- Komolyan vesszük a környezetvédelmet és a környezeti károk megelőzését.
- Minden lépésünk célja, hogy tevékenységünk minél kevésbé terhelje a környezetet.
- Megelőzzük a környezet bármilyen károsítását.
ISO/IEC 27001:2022: Információbiztonság
Igazolja, hogy rendszerezetten azonosítjuk és csökkentjük az információbiztonsági kockázatokat.
- Van üzletmenet-folytonossági tervünk emberi vagy természeti eredetű vészhelyzetekre.
- Jobban védjük a bizalmas információkat, és csökkentjük a hackertámadások kockázatát.
- Gyorsabban kezeljük egy támadás következményeit, és folyamatosan javítjuk, hogyan állunk helyre a vészhelyzetekből.
- Strukturált, világszerte elismert információbiztonsági módszertant alkalmazunk.
- Teljesítjük a jogszabályi és szerződéses követelményeket.
ISO/IEC 27017:2015: Felhőbiztonság
Eljárások összessége, amelyek a felhőszolgáltatások információbiztonságát tartják fenn. Az ISO/IEC 27001 kiegészítése.
- Meghatározza a szerepköröket és felelősségeket a felhőkörnyezetben.
- Világos és biztonságos szabályokat ad minden adat felhőből való eltávolítására.
- Szabályokat ad az ügyfelek szolgáltatásainak elkülönítésére a virtuális környezetben.
- Meghatározza a szoftveres (felhő) és a hardveres (fizikai) biztonságot.
- Meghatározza, hogyan felügyeljük a felhőszolgáltatásokat.
ISO/IEC 27018:2019: Személyes adatok a felhőben
Eljárások összessége, amelyek a személyazonosításra alkalmas adatokat védik a nyilvános felhőkben. Az ISO/IEC 27001 kiegészítése.
- Nagyobb biztonságot nyújt a személyes adatoknak és információknak.
- Garantálja a személyes adatok felhasználásának átláthatóságát.
- Szabályozza az adatok alvállalkozóknak történő átadását.
- Megfelel minden jogszabályi előírásnak.
2011 óta tanúsítva
-
2011: ISO 9001 és ISO 14001
Minőség- és környezetirányítás. Azért választottuk őket, mert fontos számunkra a környezet, ezért vásárolunk energiatakarékos processzorokat is a szervereinkbe.
-
2013: ISO/IEC 27001
Információbiztonság-irányítás: rendszerezett megközelítés a bizalmas információkhoz, amely kiterjed az emberekre, a folyamatokra, az informatikai rendszerekre és a cégstratégiára is.
-
2021: ISO/IEC 27017 és 27018
Az ISO/IEC 27001 két felhőre összpontosító kiegészítése, Csehországban az elsők között: a felhőszolgáltatások információbiztonsága és a személyes adatok védelme nyilvános felhőkben.

Dokumentumokra van szüksége egy pályázathoz vagy audithoz?
A Biztonság és megfelelőség oldalon egy helyen találja az SLA-t, az adatfeldolgozási megállapodást és további dokumentumokat.