Certifiés ISO par TÜV SÜD
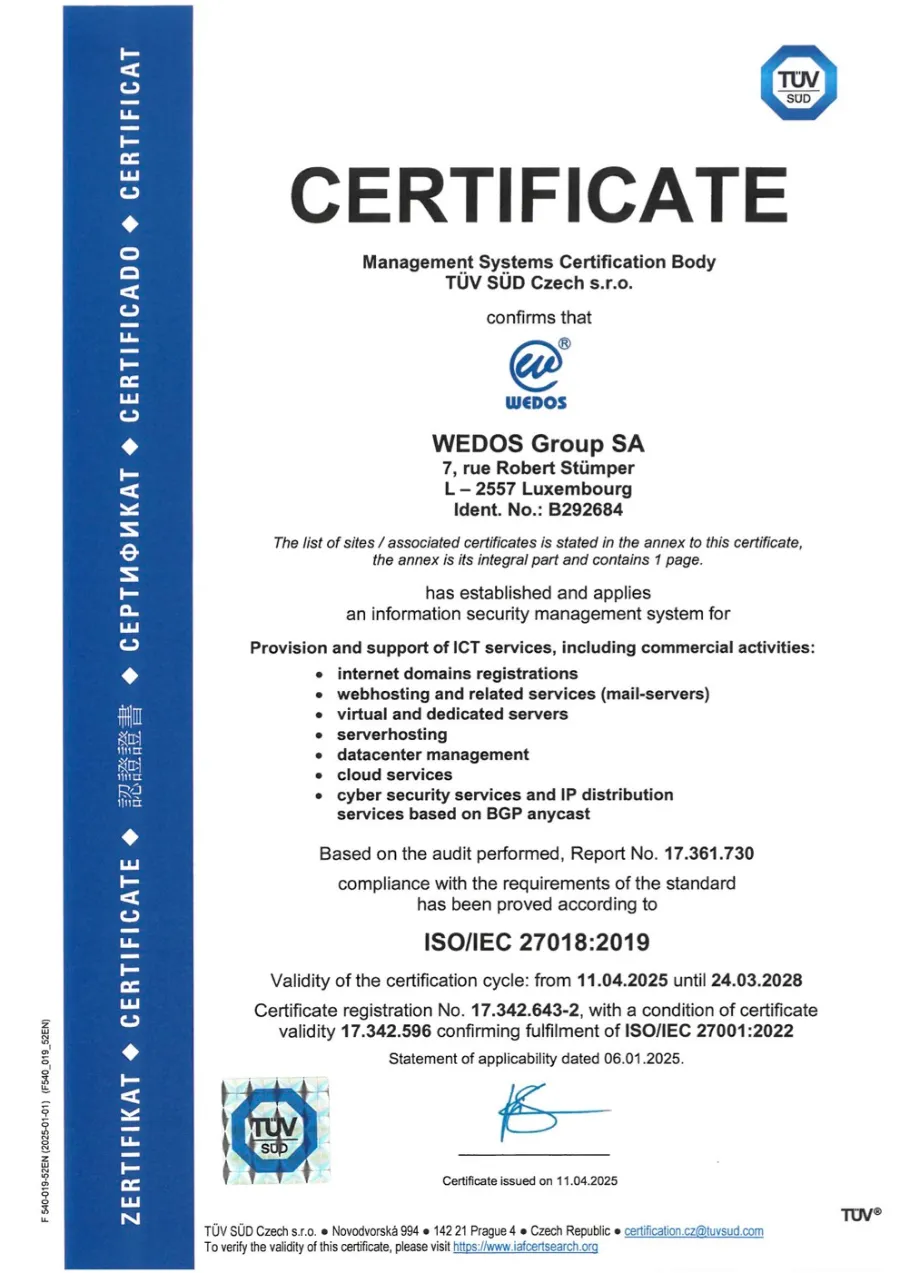
Les certifications ISO signifient que nous suivons des processus définis, pas notre humeur. WEDOS Group SA détient cinq certificats ISO délivrés par TÜV SÜD Czech, couvrant la qualité, l’environnement, la sécurité de l’information et les services cloud.
Nos certificats en un coup d’œil
Tous les certificats ont été délivrés à WEDOS Group SA par TÜV SÜD Czech s.r.o., organisme de certification n° 3053, et couvrent la fourniture et le support de services TIC.
| Norme | Système de management | N° d’enregistrement | Valable jusqu’au |
|---|---|---|---|
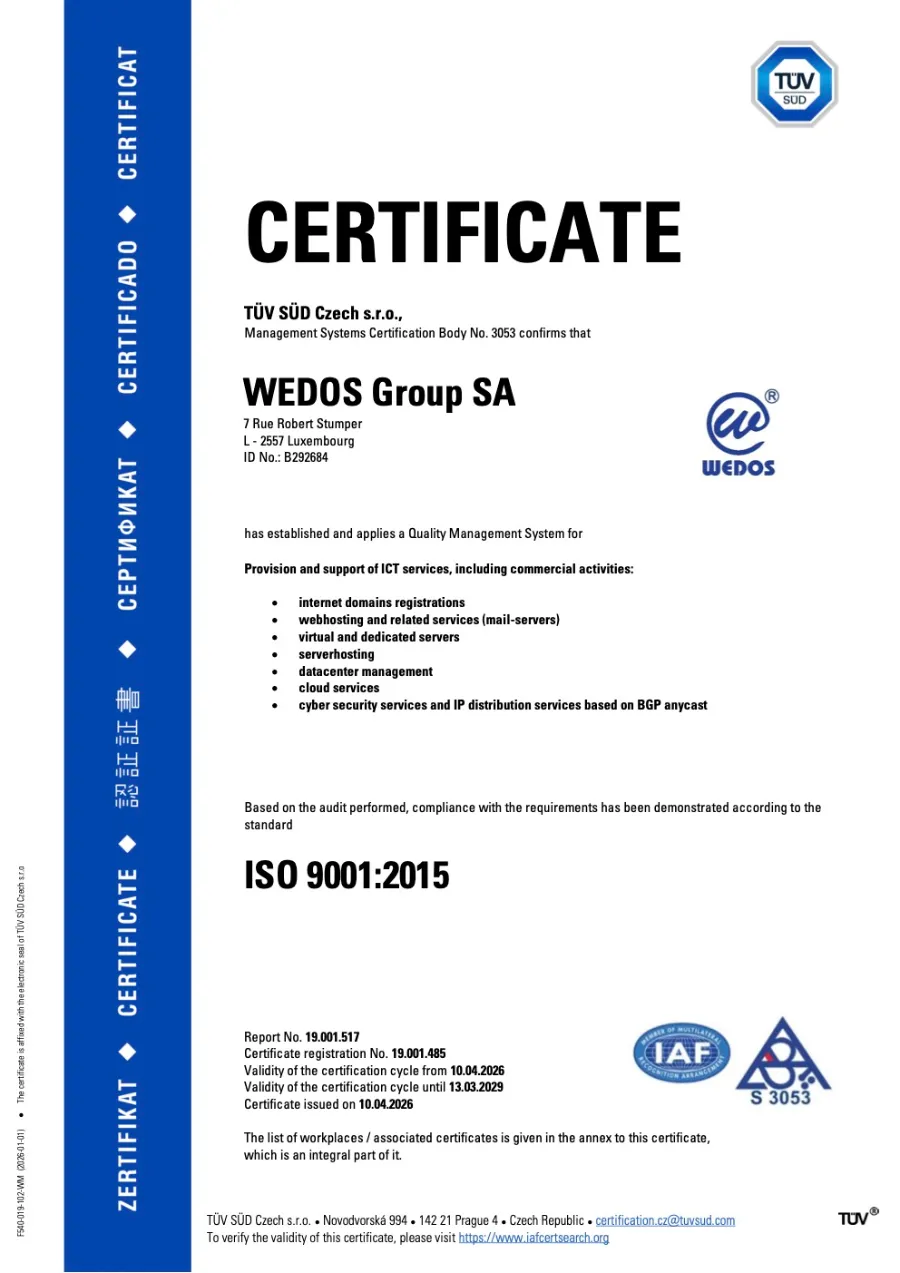
| ISO 9001:2015 | Management de la qualité | 19.001.485 | 13 mars 2029 |
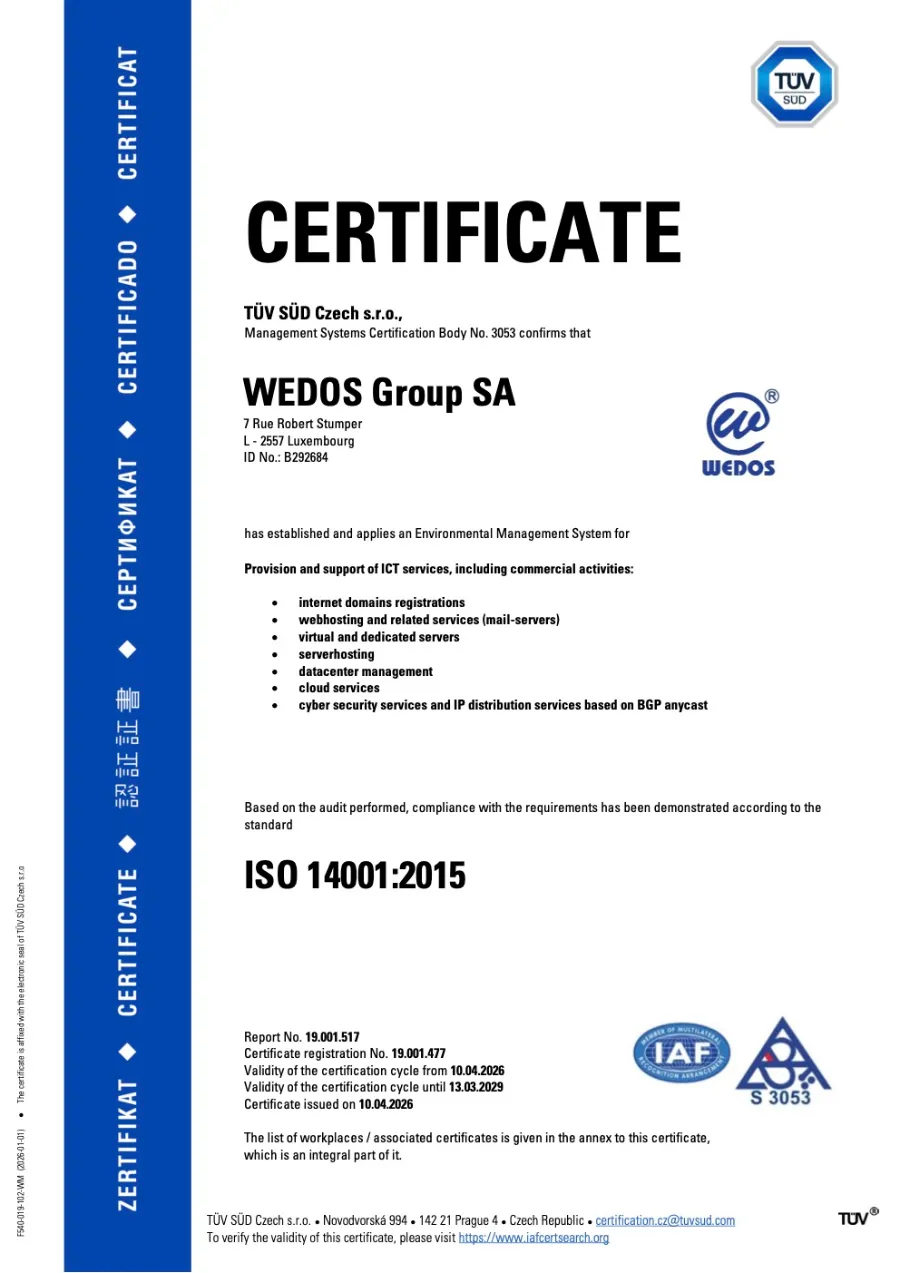
| ISO 14001:2015 | Management environnemental | 19.001.477 | 13 mars 2029 |
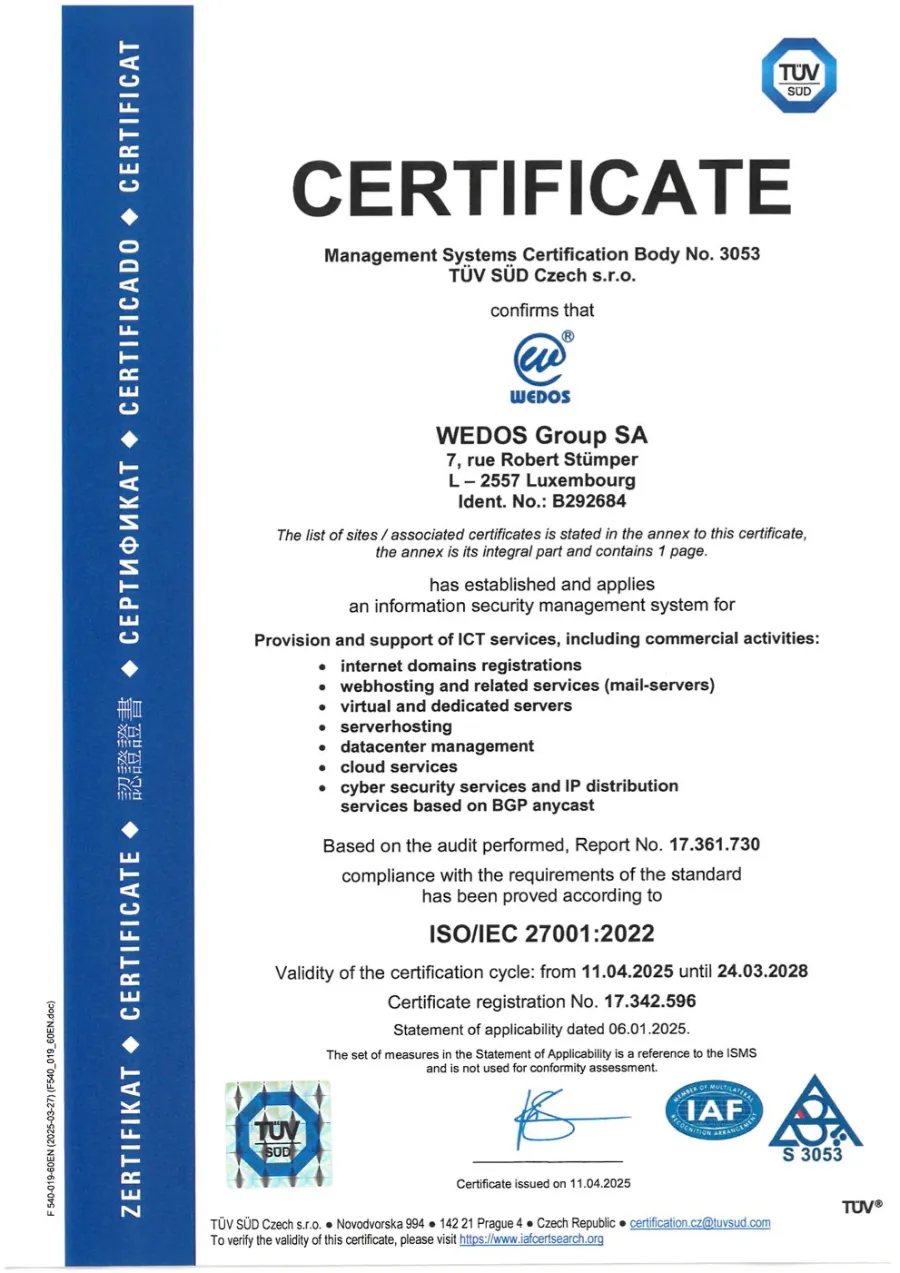
| ISO/IEC 27001:2022 | Sécurité de l’information | 17.342.596 | 24 mars 2028 |
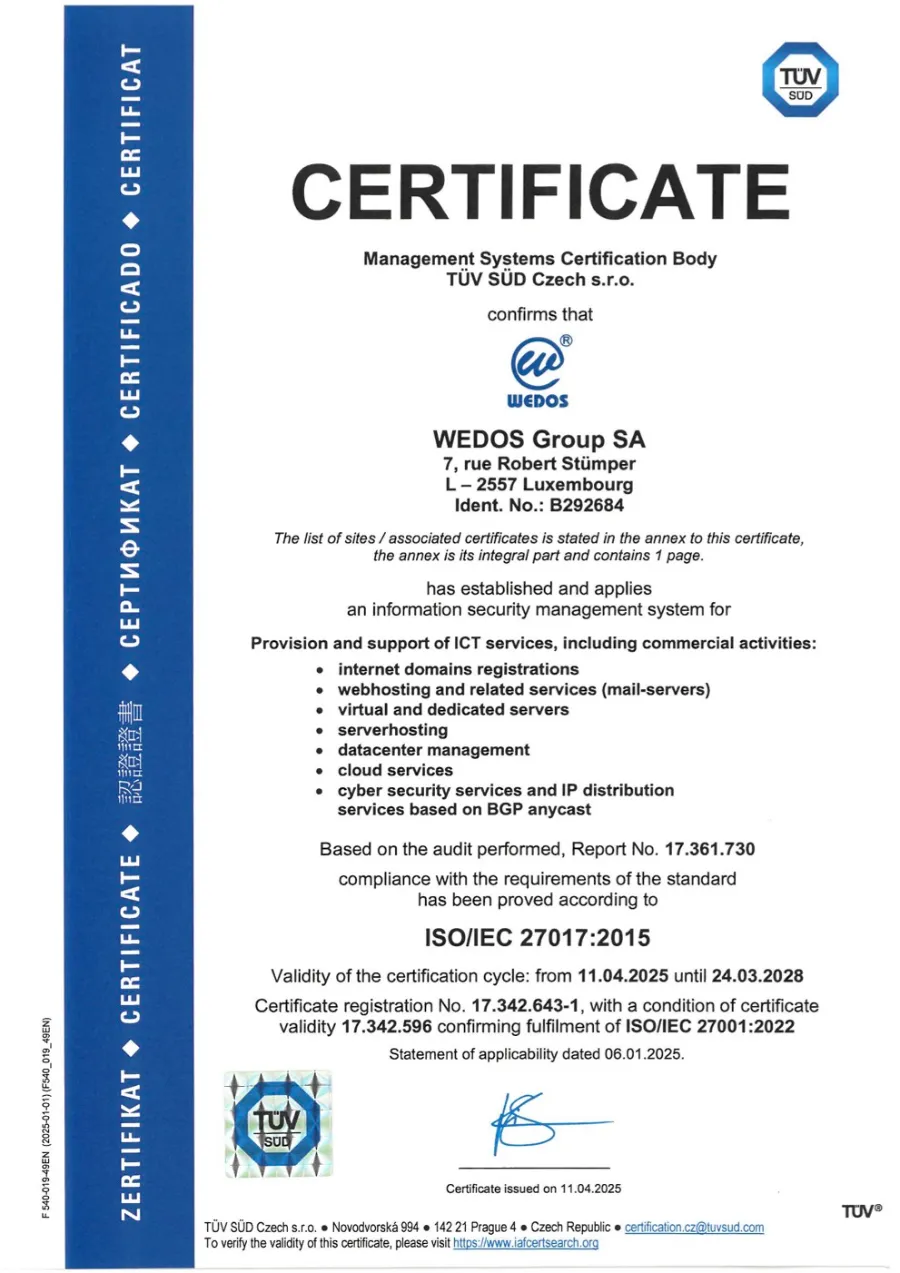
| ISO/IEC 27017:2015 | Sécurité de l’information pour les services cloud | 17.342.643-1 | 24 mars 2028 |
| ISO/IEC 27018:2019 | Protection des données personnelles dans les clouds publics | 17.342.643-2 | 24 mars 2028 |
Vous pouvez vérifier chaque certificat dans la base IAF CertSearch sur iafcertsearch.org.
ISO 9001:2015: Management de la qualité
Il garantit une qualité stable et constante des services que nous fournissons.
- Toute l’entreprise et tous ses processus reposent sur le respect des normes légales.
- Chaque processus et chaque activité interne a ses propres directives fondées sur des règles définies à l’avance.
- Des mesures préventives évitent les défauts et les interruptions des services fournis.
ISO 14001:2015: Management environnemental
Il démontre notre attitude positive envers l’environnement.
- Nous prenons au sérieux la protection de l’environnement et la prévention des dommages environnementaux.
- Toutes nos actions visent à réduire l’impact environnemental de nos activités.
- Nous prévenons toute atteinte à l’environnement.
ISO/IEC 27001:2022: Sécurité de l’information
Il démontre que nous savons identifier et réduire de façon systématique les risques liés à la sécurité de l’information.
- Nous disposons de plans de continuité en cas d’urgence d’origine humaine ou naturelle.
- Nous protégeons mieux les informations confidentielles et réduisons le risque d’attaques informatiques.
- Nous faisons face plus vite aux conséquences d’une attaque et améliorons sans cesse notre capacité à nous remettre d’une urgence.
- Nous appliquons une méthodologie de sécurité de l’information structurée et reconnue dans le monde entier.
- Nous respectons les exigences légales et contractuelles.
ISO/IEC 27017:2015: Sécurité du cloud
Un ensemble de procédures qui maintiennent la sécurité de l’information des services cloud. Il complète la norme ISO/IEC 27001.
- Définit les rôles et les responsabilités dans l’environnement cloud.
- Fixe des règles claires et sûres pour supprimer toutes les données du cloud.
- Fixe des règles pour séparer les services des clients dans l’environnement virtuel.
- Définit la sécurité logicielle (cloud) et matérielle (physique).
- Définit la manière dont les services cloud sont surveillés.
ISO/IEC 27018:2019: Données personnelles dans le cloud
Un ensemble de procédures qui protègent les données à caractère personnel dans les clouds publics. Il complète la norme ISO/IEC 27001.
- Renforce la sécurité des données personnelles et des informations.
- Garantit la transparence dans l’utilisation des données personnelles.
- Fixe les règles de transmission des données aux sous-traitants.
- Respecte toutes les normes légales.
Certifiés depuis 2011
-
2011 : ISO 9001 et ISO 14001
Management de la qualité et management environnemental. Nous les avons choisis parce que l’environnement nous importe, et c’est aussi pourquoi nous achetons des processeurs économes en énergie pour nos serveurs.
-
2013 : ISO/IEC 27001
Management de la sécurité de l’information : une approche systématique des informations confidentielles, qui couvre les personnes, les processus, les systèmes informatiques et la stratégie de l’entreprise.
-
2021 : ISO/IEC 27017 et 27018
Deux extensions de l’ISO/IEC 27001 consacrées au cloud, parmi les premiers en République tchèque : sécurité de l’information des services cloud et protection des données personnelles dans les clouds publics.

Besoin de documents pour un appel d’offres ou un audit ?
Notre page Sécurité & conformité rassemble le SLA, l’accord de traitement des données et d’autres documents en un seul endroit.